Todo lo que WordPress da a tus clientes, sin la superficie de ataque
Un CMS gestionado y multitenant sin plugins que parchear, sin panel de administración en el sitio que cargan tus visitantes y con un test de penetración cada 15 días. Tus clientes editan su propio contenido; tu diseño y tu postura de seguridad siguen siendo tuyos.
El vector de ataque no está ahí para explotarlo
La mayoría de las intrusiones en WordPress llegan a través de un plugin o de la página de login que vive en el dominio público. Aquí no existe ninguno de los dos.
De confianza en toda Europa
Sectores que atendemos.
Equipos de ingeniería en sectores regulados y críticos — cada proyecto auditado, documentado y llevado a nivel de producción.
FinTech
Infraestructura de pagos y core bancario conforme a PCI-DSS — latencia p99 por debajo de 100 ms, trazabilidad de auditoría de extremo a extremo y tokenización en el edge.
Salud
Pipelines de datos de pacientes alineados con HIPAA
Telecomunicaciones
Observabilidad del core 5G a escala
E-Commerce
99.99% de disponibilidad en picos de tráfico
Gobierno
Nube soberana con trazabilidad completa
Logística
Seguimiento de flotas en tiempo real e ingesta IoT
La diferencia es arquitectónica, no una lista de funcionalidades más larga
WordPress no está mal construido. Está construido de forma que el CMS y el sitio público son la misma aplicación — y esa única decisión es la que produce la mayor parte del riesgo que una agencia carga en nombre de un cliente.
Vive en el dominio público en /wp-admin, y los bots lo encuentran y lo atacan por fuerza bruta a las pocas horas de salir a producción
No está en el sitio del cliente en absoluto. La administración corre en infraestructura separada; los visitantes cargan un sitio sin ningún formulario de login que atacar
Decenas de paquetes de terceros, cada uno ejecutándose en tu servidor con acceso a la base de datos. Aquí es donde empiezan la mayoría de las brechas de WordPress
Ninguno. No hay marketplace ni nada que instalar — las funcionalidades son código en tu propio repositorio, revisado y bajo control de versiones
Te toca perseguirlo, en cada sitio por separado, para siempre — y saltarse una actualización es la forma en que un sitio acaba comprometido
Es nuestro, se aplica una vez y llega a todos los tenants a la vez
Depende de qué plugin hayas instalado para eso
Cada creación, actualización, borrado e inicio de sesión queda registrado y atribuido, de serie
Un editor de temas y los ajustes de los plugins pueden alterar la maquetación, la tipografía y el marcado después de la entrega
Los bloques de contenido se renderizan con componentes de tu repositorio. No hay CSS al que el cliente pueda llegar
Cuando alguien se acuerda, si es que se acuerda
Un test de penetración cada 15 días, ejecutado por el mismo equipo que lo hace para nuestros clientes de consultoría
Mínimo privilegio y un registro de cada cambio
Una cuenta de cliente puede editar el contenido de su propio sitio y su propio perfil. No puede llegar al espacio de trabajo de otro cliente, cambiar su propio rol ni leer nada que no se le haya concedido. Todo lo que hace cualquiera queda escrito.
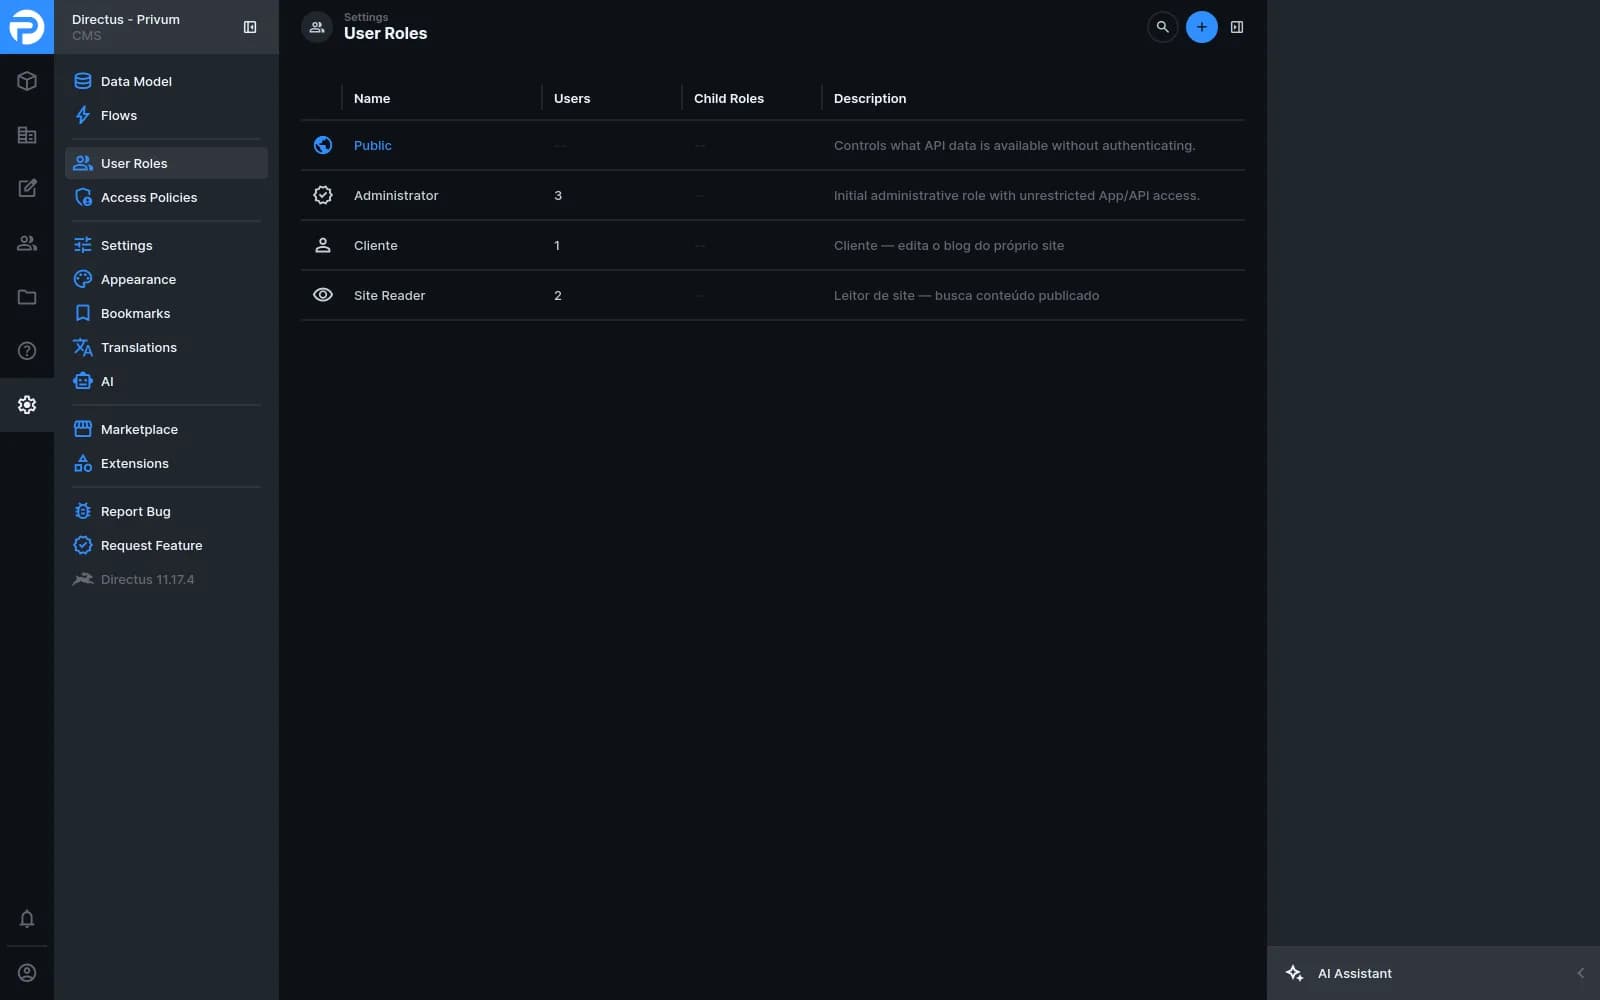
Cuatro roles, cada uno con el acceso más estrecho que permite hacer el trabajo. El propio sitio lee a través de un token que solo puede ver contenido publicado.
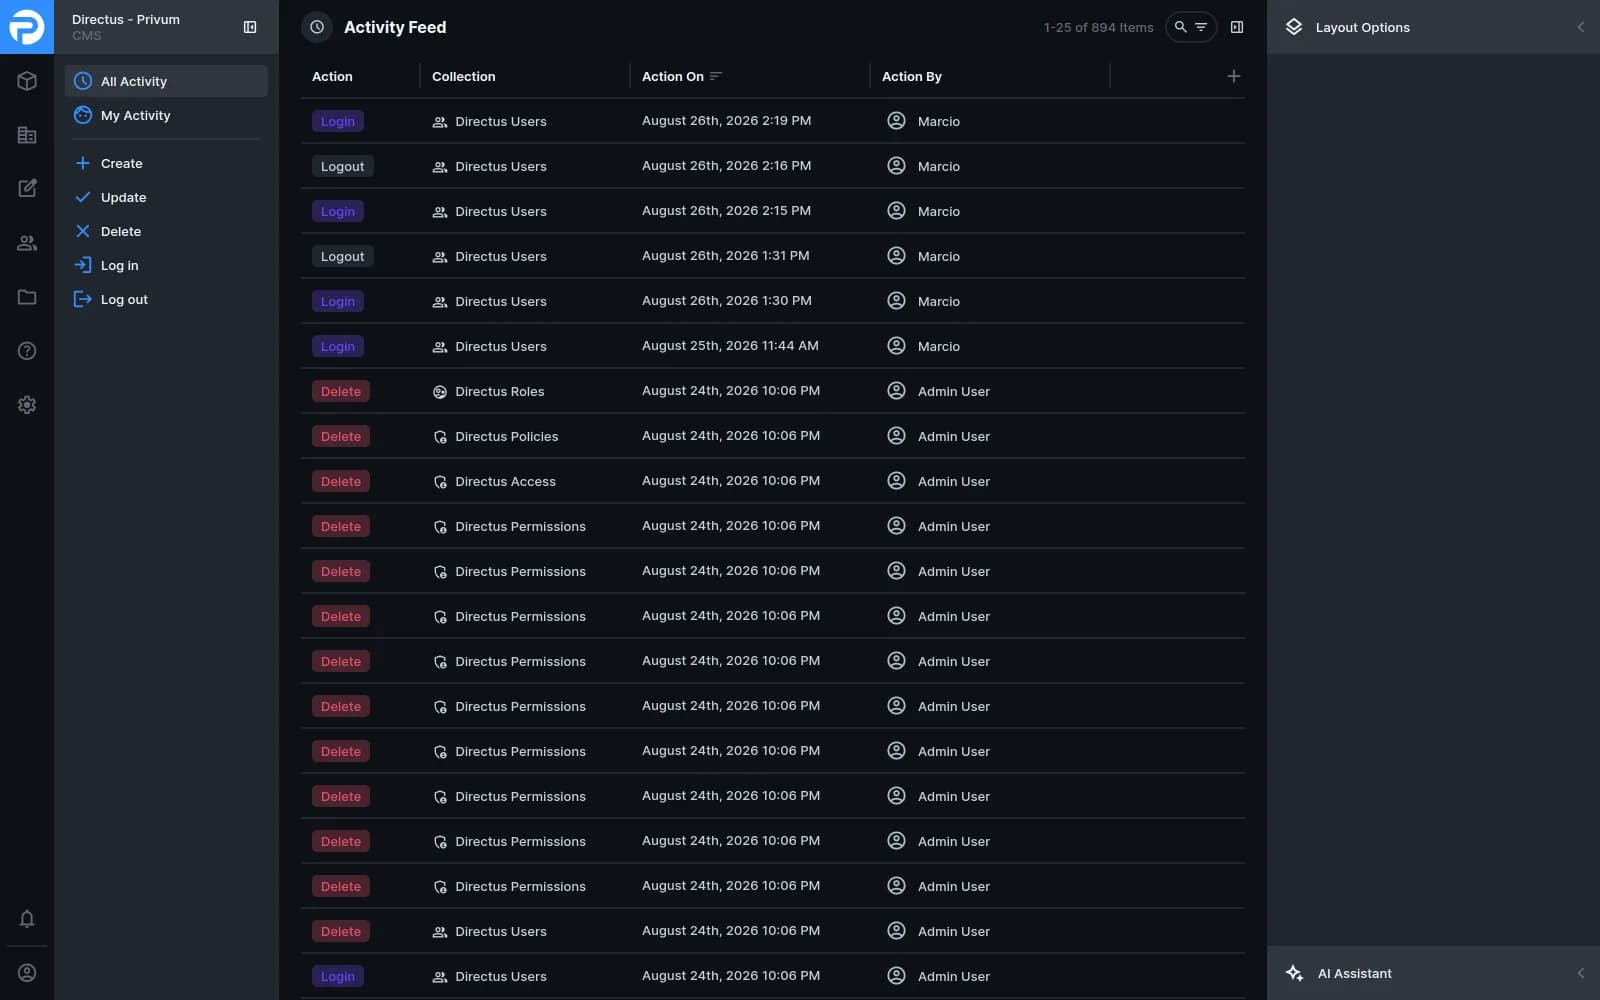
Cada acción atribuida y con marca de tiempo, incluidos los inicios de sesión. Cuando un cliente pregunta quién cambió algo y cuándo, hay una respuesta.
Tu cliente pulsa guardar. Ese es todo el flujo de trabajo.
Ningún rebuild que lanzar, ningún deploy que aprobar, ningún mensaje a tu equipo. El contenido cambia, la página afectada se regenera y la URL nunca se mueve.
El cliente edita
Entra en su propio espacio de trabajo y cambia el texto, sustituye una imagen de portada o publica un post. Sin rama de staging y sin ticket para ti.
Se dispara un flow
Guardar lanza una automatización que sabe a qué sitio pertenece el contenido y llama a ese sitio — no a todos los que llevas.
La página se reconstruye
El sitio revalida únicamente la etiqueta de caché afectada. Sin redeploy completo, sin ejecución del pipeline y sin arranque en frío para los visitantes.
Está en vivo
El siguiente visitante recibe la nueva página, renderizada en servidor, en la URL que siempre tuvo.
Ellos reordenan la página. Tú sigues siendo dueño de cómo se ve.
Cada bloque que el cliente puede añadir lo renderiza un componente de tu repositorio. El CMS decide el orden y las palabras; tu código decide todo lo demás. Esa es la línea que un CMS basado en temas no puede sostener una vez entregado el sitio.
Menos cosas que puedan salir mal bajo tu responsabilidad
El valor no es el editor — todos los CMS tienen uno. Es que una única plataforma endurecida cubre a todos los clientes que llevas, y que mantenerla segura es nuestro trabajo y no una línea recurrente en tu contrato de mantenimiento.
- 01
El vector de ataque sencillamente no existe
No te pueden comprometer a través de un plugin que nunca instalaste, ni por un login de administración que no está en el sitio que se sirve.
- 02
El parcheo deja de ser deberes por sitio
Una plataforma se actualiza una vez. No estás entrando en doce paneles para aplicar la misma actualización doce veces.
- 03
El contenido deja de ser tu cola
Las peticiones de "¿puedes cambiar solo esta línea?" van directas al cliente en lugar de aterrizar en tu tablero de entrega.
- 01
Aprovisionamos el tenant
Un espacio de trabajo, roles de mínimo privilegio y un token de solo lectura para el sitio. Tu cliente recibe un login; tú recibes un token para la configuración del sitio.
- 02
Conectamos el sitio
Entra el paquete compartido, el contenido se obtiene en tiempo de render y los bloques que ya construiste pasan a ser bloques editables.
- 03
Migramos lo que existe
Los posts y las páginas se mueven con los slugs intactos, así que nada de lo que hoy está indexado cambia de dirección.
- 04
Lo probamos cada 15 días
La plataforma pasa por el mismo test de penetración que nuestros ingenieros de seguridad ejecutan para clientes de consultoría, en ciclo quincenal.
Cómo trabajamos
De la primera llamada a producción — un modelo de colaboración probado en 4 pasos que mantiene la conversación transparente y la velocidad honesta.
- 01
Descubrimiento
Auditamos tu stack actual, identificamos carencias y alineamos los objetivos de negocio.
- 02
Evaluación
Una hoja de ruta detallada con prioridades, estimaciones de esfuerzo y quick wins.
- 03
Entrega
Nuestros ingenieros se integran en tu equipo y ejecutan sprint a sprint.
- 04
Soporte
Monitorización continua, optimización y transferencia de conocimiento a tu equipo.
Servicios relacionados
Prácticas adyacentes que combinan bien con esta — la mayoría de los proyectos mezclan dos o tres.
Preguntas frecuentes
Respuestas prácticas sobre alcance, plazos y cómo suelen ser los proyectos con nuestro equipo de Privum CMS.
¿Estás valorando esto frente a quedarte en WordPress? Escribimos sobre de dónde vienen de verdad las brechas de WordPress, incluidos los argumentos para quedarte donde estás. El test quincenal lo ejecuta nuestra práctica de ciberseguridad. Si además del CMS quieres el sitio construido, eso empieza en desarrollo web — y el portfolio enseña cómo quedan los dos juntos.
Ve Privum CMS en acción
Agenda una demo de 30 minutos con nuestro equipo — te mostramos exactamente cómo funciona con tu stack.