Tudo o que o WordPress dá aos teus clientes, sem a superfície de ataque
Um CMS gerido e multitenant sem plugins para corrigir, sem painel de administração no site que os teus visitantes carregam e com um teste de penetração a cada 15 dias. Os teus clientes editam o seu próprio conteúdo; o teu design e a tua postura de segurança continuam a ser teus.
O vetor de ataque não está lá para ser explorado
A maioria das intrusões no WordPress chega através de um plugin ou da página de login que vive no domínio público. Aqui não existe nenhum dos dois.
De confiança em toda a Europa
Setores que servimos.
Equipas de engenharia em setores regulados e críticos — cada projeto auditado, documentado e levado a nível de produção.
FinTech
Infraestrutura de pagamentos e core bancário em conformidade com PCI-DSS — latência p99 abaixo de 100 ms, trilho de auditoria ponta a ponta e tokenização no edge.
Saúde
Pipelines de dados de doentes alinhados com HIPAA
Telecomunicações
Observabilidade do core 5G à escala
E-Commerce
99.99% de disponibilidade em picos de tráfego
Governo
Cloud soberana com trilho de auditoria completo
Logística
Rastreio de frotas em tempo real e ingestão IoT
A diferença é arquitetural, não uma lista de funcionalidades mais longa
O WordPress não está mal construído. Está construído de forma a que o CMS e o site público sejam a mesma aplicação — e essa única decisão é a que produz a maior parte do risco que uma agência carrega em nome de um cliente.
Vive no domínio público em /wp-admin, e os bots encontram-no e atacam-no por força bruta poucas horas depois de entrar em produção
Não está no site do cliente, de todo. A administração corre em infraestrutura separada; os visitantes carregam um site sem qualquer formulário de login para atacar
Dezenas de pacotes de terceiros, cada um a executar no teu servidor com acesso à base de dados. É aqui que começam a maioria das brechas do WordPress
Nenhum. Não há marketplace nem nada para instalar — as funcionalidades são código no teu próprio repositório, revisto e sob controlo de versões
Ficam a teu cargo, em cada site separadamente, para sempre — e basta saltar uma atualização para um site ser comprometido
São nossas, aplicadas uma vez, em todos os tenants ao mesmo tempo
Depende do plugin que tenhas instalado para isso
Cada criação, atualização, eliminação e início de sessão fica registado e atribuído, de origem
Um editor de temas e as definições dos plugins podem alterar o layout, a tipografia e o markup depois da entrega
Os blocos de conteúdo são renderizados por componentes do teu repositório. Não há CSS ao qual o cliente consiga chegar
Quando alguém se lembra, se é que se lembra
Um teste de penetração a cada 15 dias, feito pela mesma equipa que o faz para os nossos clientes de consultoria
Privilégio mínimo e um registo de cada alteração
Uma conta de cliente pode editar o conteúdo do seu próprio site e o seu próprio perfil. Não consegue chegar ao espaço de trabalho de outro cliente, mudar o seu próprio role nem ler nada que não lhe tenha sido concedido. Tudo o que alguém faz fica escrito.
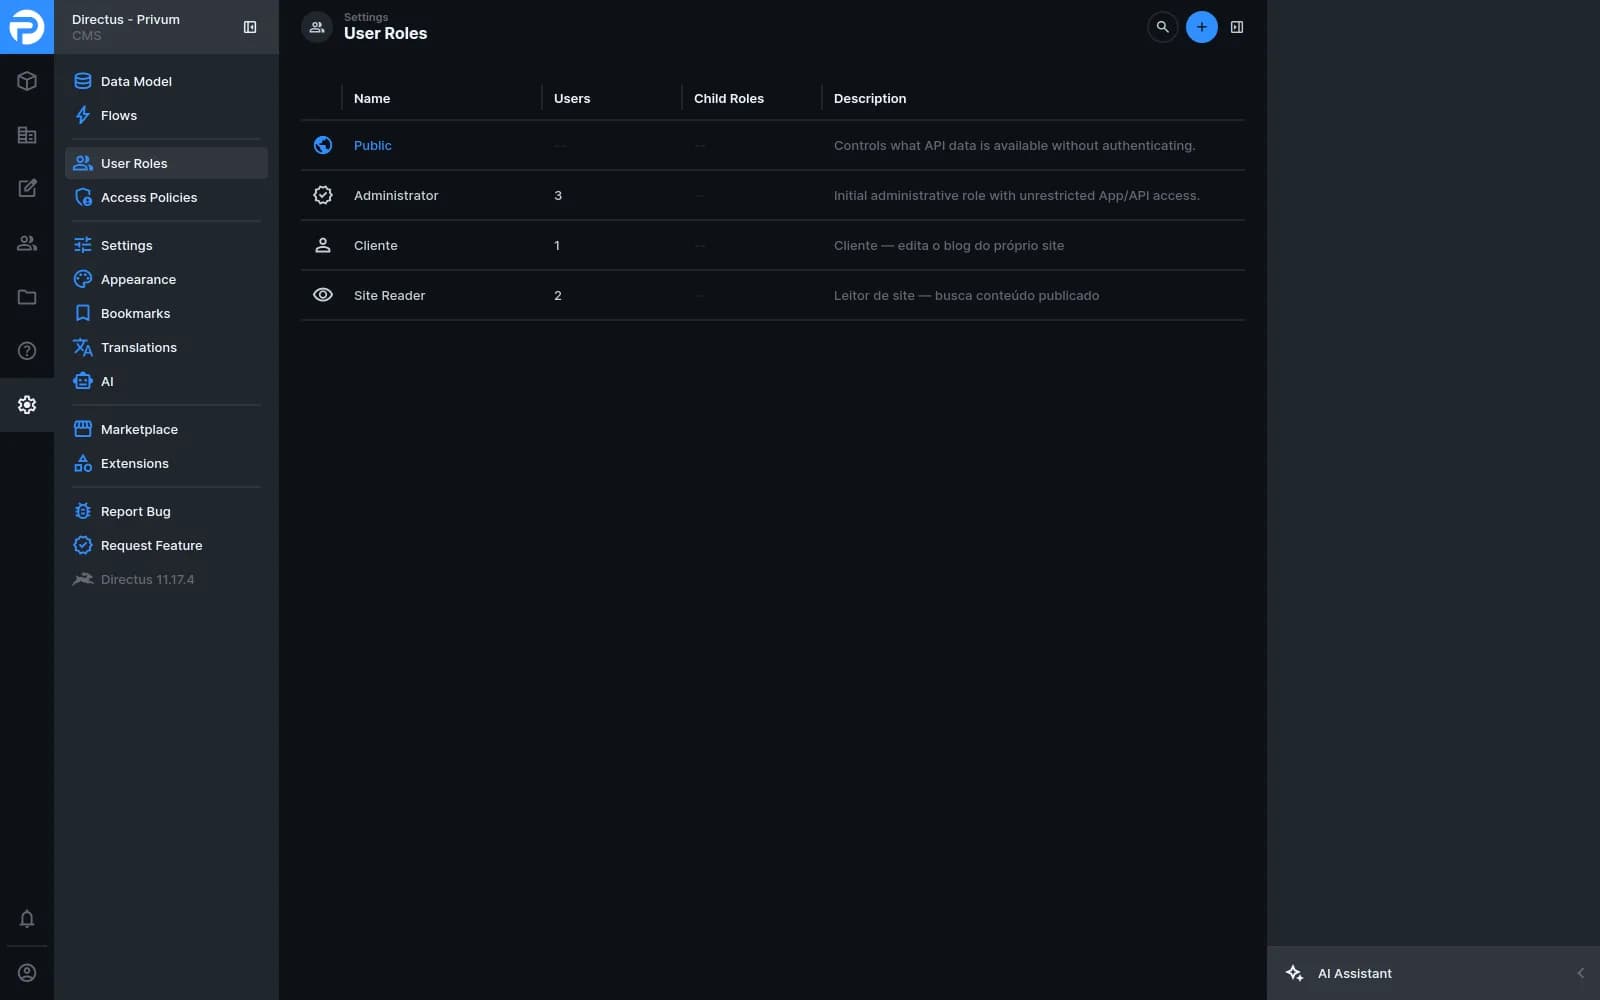
Quatro roles, cada um com o acesso mais estreito que permite fazer o trabalho. O próprio site lê através de um token que só consegue ver conteúdo publicado.
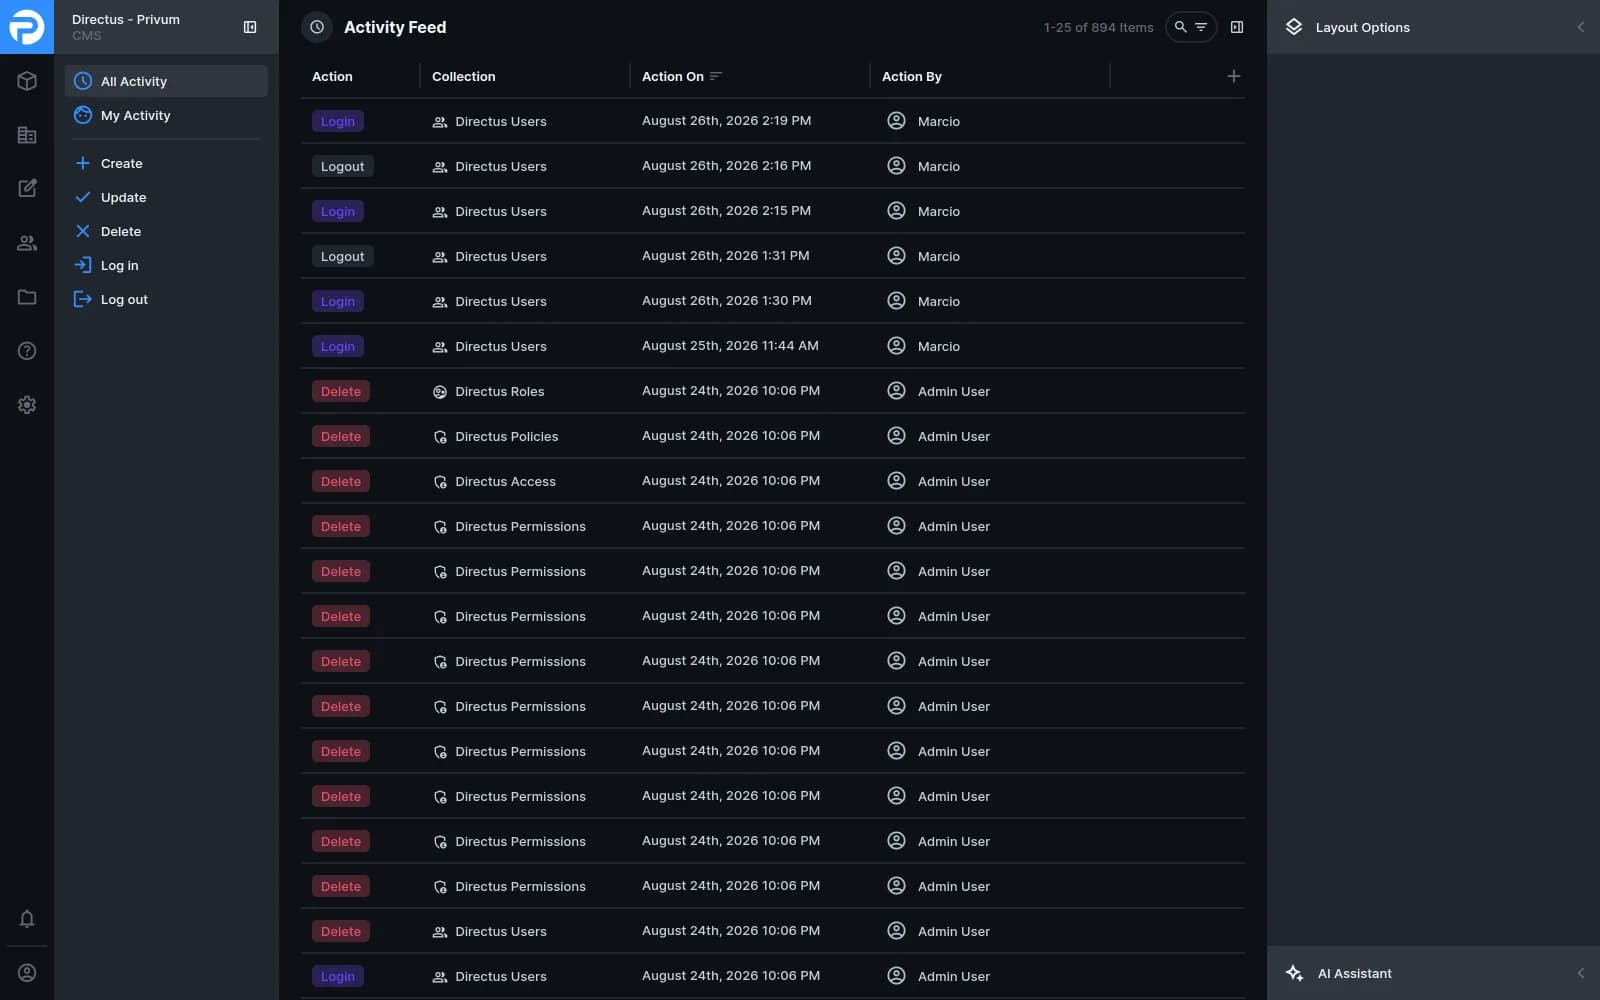
Cada ação atribuída e com marca temporal, incluindo os inícios de sessão. Quando um cliente pergunta quem alterou algo e quando, há uma resposta.
O teu cliente carrega em guardar. É este o fluxo de trabalho todo.
Nenhum rebuild para lançar, nenhum deploy para aprovar, nenhuma mensagem para a tua equipa. O conteúdo muda, a página afetada é regenerada e o URL nunca se mexe.
O cliente edita
Entra no seu próprio espaço de trabalho e muda o texto, troca uma imagem de destaque ou publica um artigo. Sem branch de staging e sem ticket para ti.
Dispara um flow
Guardar lança uma automatização que sabe a que site pertence o conteúdo e chama esse site — não todos os que geres.
A página é reconstruída
O site revalida apenas a etiqueta de cache afetada. Sem redeploy completo, sem execução do pipeline e sem arranque a frio para os visitantes.
Está no ar
O visitante seguinte recebe a página nova, renderizada no servidor, no URL que sempre teve.
Eles reorganizam a página. Tu continuas a mandar em como ela fica.
Cada bloco que o cliente pode acrescentar é renderizado por um componente do teu repositório. O CMS decide a ordem e as palavras; o teu código decide tudo o resto. É esta a linha que um CMS baseado em temas não consegue segurar depois de o site ser entregue.
Menos coisas que podem correr mal sob a tua guarda
O valor não é o editor — todos os CMS têm um. É que uma única plataforma reforçada cobre todos os clientes que geres, e que mantê-la segura é trabalho nosso e não uma linha recorrente no teu contrato de manutenção.
- 01
O vetor de ataque simplesmente não existe
Não podes ser comprometido através de um plugin que nunca instalaste, nem por um login de administração que não está no site que é servido.
- 02
As correções deixam de ser trabalho de casa por site
Uma plataforma é atualizada uma vez. Não estás a entrar em doze painéis para aplicar a mesma atualização doze vezes.
- 03
O conteúdo deixa de ser a tua fila
Os pedidos de "podes só mudar esta linha?" vão diretos para o cliente em vez de aterrarem no teu quadro de entrega.
- 01
Aprovisionamos o tenant
Um espaço de trabalho, roles de privilégio mínimo e um token de leitura apenas para o site. O teu cliente recebe um login; tu recebes um token para a configuração do site.
- 02
Ligamos o site
Entra o pacote partilhado, o conteúdo é obtido em tempo de render e os blocos que já construíste passam a ser blocos editáveis.
- 03
Migramos o que existe
Os artigos e as páginas passam com os slugs intactos, por isso nada do que hoje está indexado muda de endereço.
- 04
Testamo-lo a cada 15 dias
A plataforma passa pelo mesmo teste de penetração que os nossos engenheiros de segurança fazem para clientes de consultoria, em ciclo quinzenal.
Como trabalhamos
Da primeira chamada à produção — um modelo de colaboração comprovado em 4 passos que mantém a conversa transparente e a velocidade honesta.
- 01
Descoberta
Auditamos o teu stack atual, identificamos lacunas e alinhamos os objetivos de negócio.
- 02
Avaliação
Um roteiro detalhado com prioridades, estimativas de esforço e quick wins.
- 03
Implementação
Os nossos engenheiros integram-se na tua equipa e executam sprint a sprint.
- 04
Suporte
Monitorização contínua, otimização e transferência de conhecimento para a tua equipa.
Serviços relacionados
Práticas adjacentes que combinam bem com esta — a maioria dos projetos junta duas ou três.
Perguntas frequentes
Respostas práticas sobre âmbito, prazos e como costumam ser os projetos com a nossa equipa de Privum CMS.
Estás a comparar isto com ficar no WordPress? Escrevemos sobre de onde vêm realmente as brechas do WordPress, incluindo os argumentos para ficares onde estás. Os testes quinzenais são feitos pela nossa prática de cibersegurança. Se além do CMS queres o site construído, isso começa em desenvolvimento web — e o portefólio mostra como os dois ficam juntos.
Vê Privum CMS em ação
Agenda uma demonstração de 30 minutos com a nossa equipa — mostramos exatamente como funciona com o teu stack.